Bots na Stape: como proteger a coleta com Cloudflare sem bloquear o site
Veja como identificar tráfego automatizado no coletor server-side, criar filtros restritos na Cloudflare e conferir se páginas, eventos e SEO continuam funcionando.
Quando um bot bate no endpoint de coleta, ele pode aumentar o volume técnico sem representar uma pessoa, um lead ou uma venda. O erro mais comum é olhar só o total de requisições e bloquear tudo. O caminho mais seguro começa por separar o site público do coletor server-side e entender o que cada chamada faz.
Na nossa estrutura, páginas e coleta passam pela Cloudflare, mas seguem destinos diferentes. Em uma auditoria de outubro de 2026, a Cloudflare estimou cerca de 1,17 milhão de requisições em sete dias ao subdomínio do coletor. No host público, outra janela registrou cerca de 748 mil requisições entre 22 e 28 de outubro. São recortes diferentes: não somamos esses números, não os chamamos de visitantes e não os tratamos como consumo faturável da Stape.
Rastreamento é coletar e guardar dados na base própria. Trackeamento é coletar e informar dados às plataformas de tráfego. Uma regra de borda pode afetar os dois caminhos; por isso, precisa ser desenhada e testada com esse contexto.
Onde o tráfego se divide
Imagine duas rotas: visitante ou robô → Cloudflare → página pública e navegador, bot ou integração → Cloudflare → coletor → Stape/GTM server-side. O mesmo domínio de proteção está na entrada, mas o destino e a finalidade das chamadas são diferentes. Um filtro no caminho técnico do coletor não equivale a bloquear a leitura de um artigo. Uma regra ampla no domínio inteiro pode prejudicar navegação, indexação e integrações legítimas.
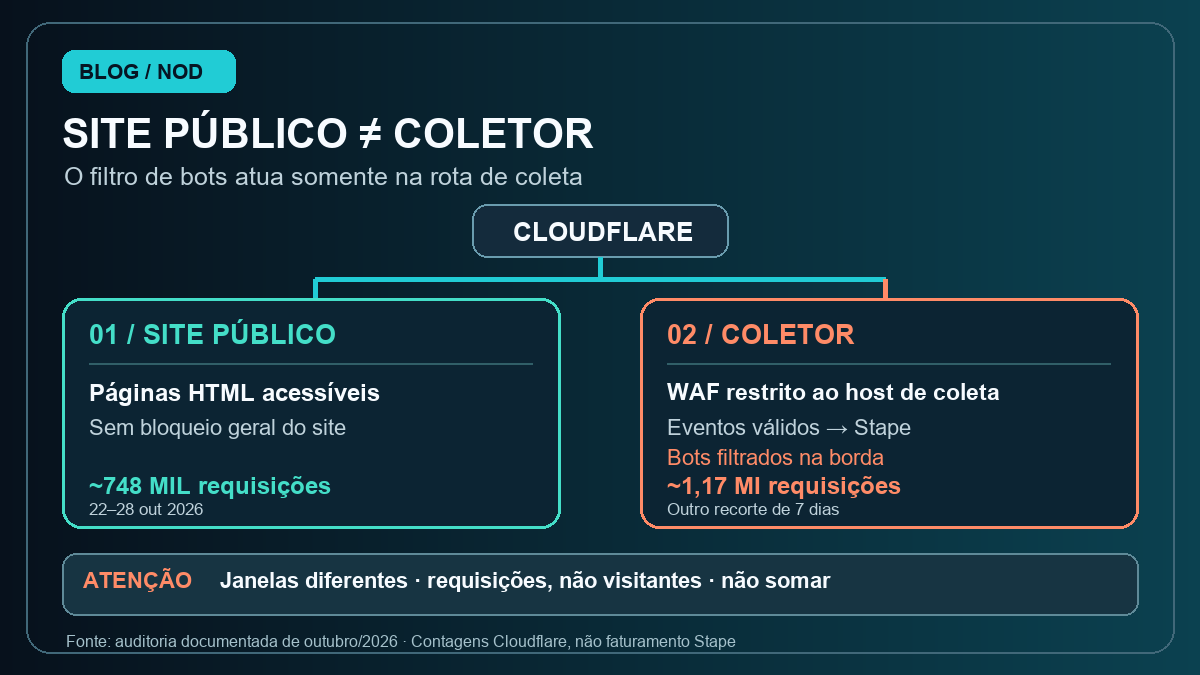
Diagrama separa site público e coletor atrás da Cloudflare: o filtro WAF atua só no host de coleta, preservando páginas HTML e encaminhando eventos válidos à Stape. As contagens de 748 mil e 1,17 milhão são requisições em períodos distintos, não visitantes.
Esse é o princípio do caso: observar host, caminho, método, horário e resposta antes de decidir. O texto do user agent sozinho não basta, porque pode ser falsificado. A Cloudflare alerta que regras WAF amplas podem atingir bots conhecidos e afetar SEO.
O que os números realmente mostraram
O volume alto no coletor indicou onde investigar, não quem era o visitante. Chamadas declaradas como crawler mostraram tráfego automatizado em parte do recorte, mas não autenticaram cada identificador. Eventos bloqueados pela Cloudflare comprovaram que a regra interceptou chamadas correspondentes; não comprovaram economia na fatura da Stape. Respostas HTTP 200 nas páginas testadas mostraram que essas páginas funcionaram naquele momento; não provaram disponibilidade universal.
Também há uma diferença operacional: bloquear uma chamada depois que ela chegou à infraestrutura de coleta não é o mesmo que impedir sua chegada na borda. A Stape documenta opções de detecção de bots e orienta a observar logs e possíveis efeitos em webhooks. Para falar de franquia ou custo, é preciso conciliar o mesmo período de cobrança com o consumo medido.
Como investigar antes de criar uma regra
1. Separe o site do coletor
Liste os hosts e caminhos que recebem HTML, arquivos, eventos e webhooks. Um pico de páginas pode ter origem diferente de um pico no endpoint técnico. No nosso caso, questões de disponibilidade do WordPress foram analisadas separadamente: não atribuímos uma queda à Stape sem evidência.
2. Compare períodos equivalentes
Anote a janela, o fuso e o significado de cada número. Uma série de 24 horas da Cloudflare e o ciclo mensal da Stape não medem a mesma coisa. Registre separadamente requisições totais, chamadas bloqueadas, resposta da origem, eventos aceitos e consumo do plano.
3. Mapeie usos legítimos
Descubra quem usa cada rota: navegador, GTM, webhooks, aplicativos, prévias e integrações. A documentação da Stape lembra que certas formas de bloqueio podem atingir webhooks em caminhos padrão. Se uma integração legítima usa o endpoint, ela precisa entrar no teste antes da regra.
4. Restrinja o escopo
Na nossa mitigação, o filtro foi aplicado apenas a chamadas observadas no coletor. Páginas HTML e recursos essenciais ficaram fora da regra. Um teste posterior confirmou um bloqueio real em um endpoint técnico e respostas 200 nas páginas verificadas. É evidência daquele recorte, não promessa de proteção universal.
5. Teste a conversão de ponta a ponta
Abra as páginas como visitante, gere eventos de teste identificados, confira logs do coletor, webhooks pertinentes e o destino nas plataformas. Uma página visualmente perfeita pode esconder uma falha na chegada do evento. Documente também a reversão da regra para agir rápido se surgir falso positivo.
E o Googlebot?
O nome “Googlebot” escrito no user agent não resolve a classificação. A Cloudflare oferece sinais para bots verificados, mas a decisão precisa considerar o caminho. Robôs de busca devem conseguir acessar conteúdo indexável e seus recursos necessários. Isso não significa que precisem gerar conversões fictícias em endpoints de medição. O objetivo é proteger a coleta sem criar uma barreira para o SEO.
Isso reduziu a conta da Stape?
A economia faturada ainda não foi comprovada. Observamos bloqueios na borda e acompanhamos leituras posteriores, mas o consumo depende do ciclo correto, de tráfego legítimo e de outras fontes. Na última verificação documentada, a conta permanecia no plano vigente. Transformar uma queda em amostra curta em “economizamos X por mês” seria enganoso.
A pergunta útil é: quanto tráfego desnecessário deixou de chegar à coleta sem perder eventos legítimos? A resposta exige cruzar períodos equivalentes da Cloudflare, dos logs da Stape e dos destinos de conversão.
Checklist para a sua estrutura
- Separe relatórios do site público e do host de coleta.
- Identifique os caminhos que recebem chamadas e quem depende deles.
- Classifique cada métrica por origem, intervalo e significado.
- Prefira regras específicas de host e caminho.
- Confirme páginas HTML e bots de busca depois de alterar a borda.
- Teste eventos e integrações reais com dados de teste identificados.
- Compare consumo com o mesmo período do ciclo de cobrança.
- Registre como reverter a regra se aparecerem falsos positivos.
Perguntas frequentes
Todo bot deve ser bloqueado na Cloudflare?
Não. Robôs de busca, prévias, monitoramento e integrações podem ter funções legítimas. A decisão depende do destino da chamada e do efeito que ela produz.
Bloquear bots pode impedir que minhas páginas apareçam no Google?
Sim, se a regra alcançar páginas indexáveis ou recursos necessários. Um filtro restrito ao coletor reduz esse risco, mas as URLs públicas precisam ser testadas.
O Bot Detection da Stape resolve sozinho?
É uma ferramenta útil de classificação e bloqueio, mas não substitui análise de caminhos, webhooks e volume que chega antes da Stape.
Um 403 na Stape significa economia?
Não necessariamente. Ele mostra bloqueio naquele ponto do fluxo. Economia exige comparar consumo faturável no ciclo correto.
Qual o primeiro indicador para olhar?
Comece por requisições por host e caminho. Depois cruze horário, resposta, origem declarada e logs do coletor.